NIS2 vraagt om getrainde mensen. Zo laat je zien dat het gebeurt.
NIS2 is Europese wetgeving voor cyberbeveiliging. Valt je organisatie eronder, dan moeten bestuurders een training in cyberbeveiliging volgen, en hoort training voor alle anderen bij de maatregelen die je neemt. scamcanary levert die training en houdt bij wie wat heeft gedaan.
Wat is NIS2?
NIS2 is een Europese richtlijn uit 2022 die de lat voor cyberbeveiliging hoger legt. In Nederland wordt hij ingevoerd met de Cyberbeveiligingswet (Cbw). Hij geldt voor veel meer organisaties dan de oude regels: niet alleen energie en drinkwater, maar bijvoorbeeld ook afvalverwerking, voedselproductie, digitale diensten en veel producenten.
Valt jouw organisatie eronder?
Meestal wel als je in een van de genoemde sectoren werkt en 50 of meer medewerkers hebt of meer dan 10 miljoen euro omzet. Sommige organisaties vallen er ongeacht hun grootte onder. Twijfel je? Het Digital Trust Center legt uit wie eronder valt, of vraag het je adviseur.
Wat NIS2 zegt over training
- Bestuurders moeten zelf een training in cyberbeveiliging volgen (artikel 20).
- Basishygiëne en training in cyberbeveiliging horen bij de maatregelen die een organisatie moet nemen (artikel 21).
- Organisaties worden aangemoedigd hun medewerkers regelmatig vergelijkbare training te geven.
- Bestuurders keuren die maatregelen goed en houden er toezicht op, en kunnen erop worden aangesproken.
Hoe scamcanary daarbij helpt
- Oefenmails op vijf niveaus voor iedereen die meedoet, ook de directie.
- Modules over cyber- en databeveiliging van A tot Z, in een vaste volgorde, van wachtwoorden tot wat je doet als het misgaat.
- Per medewerker zie je welke modules zijn afgerond en wanneer.
- Een certificaat en een printbaar rapport als bewijs voor je auditor of toezichthouder.
Wat scamcanary niet is
NIS2 kent geen certificaat, en scamcanary maakt je niet NIS2-compliant. De wet vraagt veel meer dan training: risicobeheer, het melden van incidenten, de beveiliging van je leveranciers. Wij zorgen voor het trainingsdeel, en voor het bewijs dat het gebeurt.
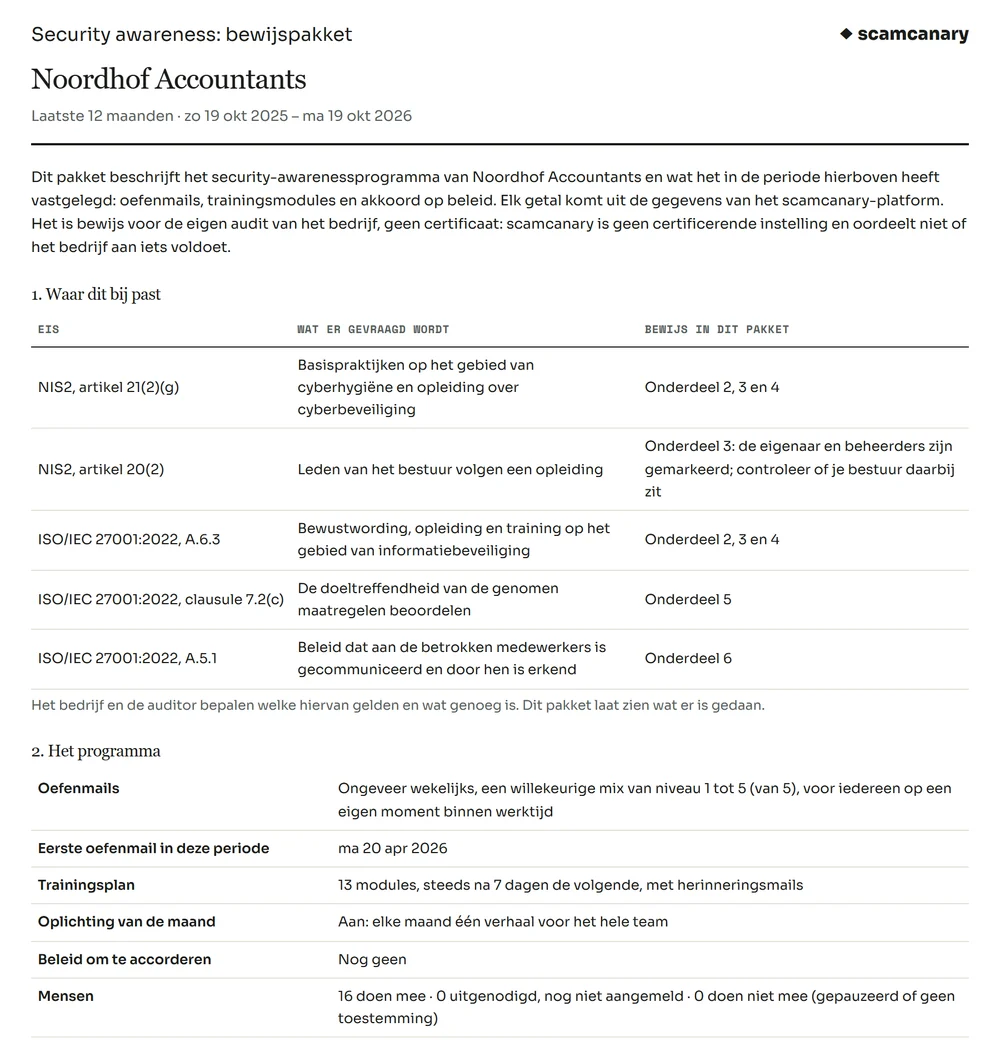
Bewijs dat je auditor kan lezen
Een printbaar dossier over elke periode, met één klik vanuit Rapportages en inzichten, met daarachter een CSV-logboek van elke oefenmail, afgeronde module en beleidsakkoord.
- Gekoppeld aan NIS2 artikel 21(2)(g) en 20(2), en aan ISO/IEC 27001
- Wie welke module deed, wanneer, en in welke versie
- Resultaten van de oefenmails per niveau en per maand
- Of het werkt: hoe vaak er geklikt werd voor en na de training
Bewijs voor je eigen audit, nooit een certificaat. Jij en je auditor bepalen wat genoeg is.
Cyber- en databeveiliging van A tot Z. Als spel, niet als slideshow.
Gamified modules waarin je een situatie beleeft en zelf de keuze maakt. Je team krijgt ze bij de start en haalt punten bij elke afgeronde module. Er komen regelmatig modules bij.
- Eerst het verhaal en jouw keuze, dan pas de uitleg
- Voor iedereen te volgen, zonder vakjargon
- Afronding per persoon zichtbaar, als bewijs voor je audit
Iets specifieks nodig? Dan maken we het.
We passen modules en oefenmails aan op jullie sector, systemen of beleid, of maken iets nieuws. Daar hoort een kleine offerte bij, en bij 25 of meer mensen op een jaarcontract is het gratis.
- Een module over jullie eigen procedures
- Oefenmails met jullie eigen systemen en leveranciers
- Een land of taal die we nog niet hebben
Oefenen is de beste verdediging.
Begin vandaag met je team. Binnen een paar minuten staat de eerste ronde klaar.
Gratis beginnenEén platform, één prijs. Geen verplicht jaarcontract, geen creditcard nodig.
* De eerste 14 dagen zijn gratis. Daarna gaat je abonnement vanzelf in, tegen de prijs voor jullie teamgrootte. Tot en met dag 14 zeg je kosteloos op.