NIS2 demande des équipes formées. Voici comment le montrer.
NIS2 est une directive européenne sur la cybersécurité. Si votre organisation est concernée, les membres de sa direction devront suivre une formation à la cybersécurité, et la formation de tous les autres fait partie des mesures à prendre. scamcanary fournit cette formation et garde la trace de qui a fait quoi.
Qu'est-ce que NIS2 ?
NIS2 est une directive européenne de 2022 qui relève le niveau de cybersécurité attendu, pour beaucoup plus d'organisations que la première directive NIS. En France, elle est transposée par le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, adopté par le Sénat en mars 2025 puis par l'Assemblée nationale le 17 novembre 2026. La loi n'est pas encore en vigueur : il reste une éventuelle commission mixte paritaire, la promulgation, puis les décrets d'application (Journal du Net). L'autorité compétente est l'ANSSI.
Votre organisation est-elle concernée ?
Selon l'ANSSI, plus de 25 000 entités seront concernées en France, contre quelques centaines aujourd'hui. Pour les entreprises, 17 secteurs sont visés : les moyennes entreprises y deviennent des entités importantes, les ETI et grandes entreprises des entités essentielles ou importantes, et les micro et petites entreprises ne sont en principe pas concernées. Les administrations et une partie des collectivités le sont aussi (ANSSI). Un doute ? L'ANSSI propose un test sur MesServicesCyber.
Ce que NIS2 dit de la formation
- Les membres des organes de direction doivent suivre une formation à la cybersécurité (article 20).
- Les pratiques de base en matière de cyberhygiène et la formation à la cybersécurité font partie des mesures qu'une organisation doit prendre (article 21).
- Les organisations sont encouragées à offrir régulièrement une formation similaire à leur personnel (article 20).
- La direction approuve ces mesures, en supervise la mise en œuvre et peut en être tenue responsable (article 20).
- Le texte adopté par l'Assemblée nationale reprend l'obligation de formation des dirigeants (Journal du Net).
Le RGPD et la CNIL
Même sans NIS2, l'article 32 du RGPD demande des mesures techniques et organisationnelles appropriées pour protéger les données personnelles. Dans son guide de la sécurité des données personnelles, la CNIL recommande d'impliquer et former les utilisateurs : des séances de sensibilisation aux principaux types d'attaques, dont l'hameçonnage, des rappels réguliers, un contenu adapté aux fonctions de chacun, et la vérification que les bonnes pratiques sont assimilées. En janvier 2026, elle a infligé 5 millions d'euros d'amende à France Travail, après une fuite partie de comptes de conseillers usurpés par ingénierie sociale.
Pourquoi le sujet revient
En 2025, l'hameçonnage est devenu la première menace en France tous publics confondus (+70 %), et le piratage de compte la première menace pour les professionnels (+45 %), selon Cybermalveillance.gouv.fr. Parmi les raisons pour lesquelles tant d'attaques réussissent, l'ANSSI cite des mesures simples non mises en œuvre, à commencer par la sensibilisation (ANSSI).
Assureurs et clients
Les assureurs cyber et les grands clients demandent souvent la preuve que le personnel est formé à repérer l'hameçonnage, dans un questionnaire de souscription ou un questionnaire fournisseur. Les entités soumises à NIS2 doivent aussi tenir compte de la sécurité de leur chaîne d'approvisionnement (article 21) : même si votre entreprise n'est pas concernée, un client qui l'est peut vous poser la question.
Comment scamcanary vous aide
- Des e-mails d'entraînement sur cinq niveaux pour toutes les personnes qui participent, direction comprise.
- Des modules de formation dans un ordre défini, des mots de passe à ce qu'il faut faire quand quelque chose tourne mal, dont un module sur la vie privée et le RGPD.
- Pour chaque collaborateur, vous voyez quels modules sont terminés et quand.
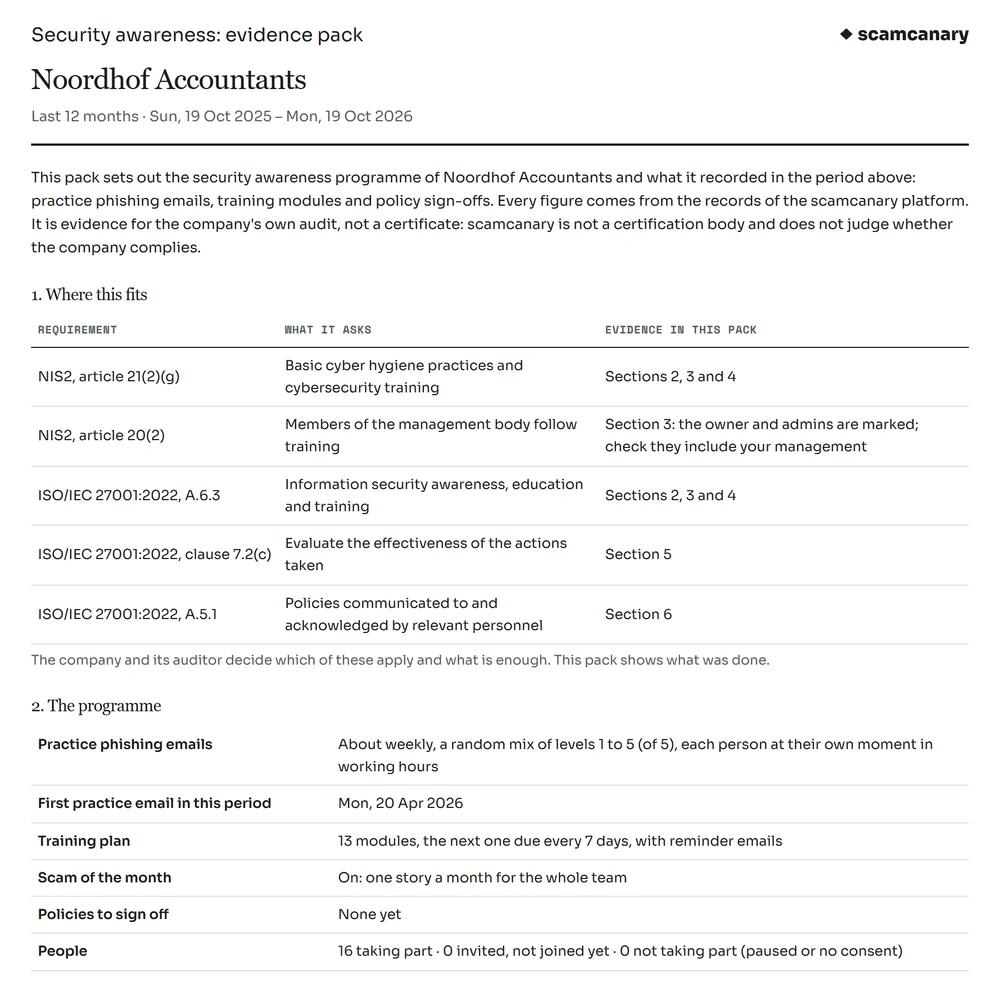
- Un dossier d'audit pour votre auditeur, votre assureur ou votre client : le programme, les modules terminés, les e-mails d'entraînement et les signalements, l'effet de la formation et les politiques acceptées.
- Le dossier montre où le programme s'inscrit dans NIS2 et dans les mesures de l'ISO/IEC 27001 sur la sensibilisation et la formation. Votre auditeur décide de ce qui suffit.
Le point de départ gratuit
SensCyber, de Cybermalveillance.gouv.fr, est une sensibilisation gratuite en ligne pour les salariés : trois modules d'une demi-heure à trois quarts d'heure chacun (Service-Public.fr). C'est un bon début. scamcanary ajoute ce qu'un cours ponctuel ne peut pas offrir : des e-mails d'entraînement toute l'année, un bouton de signalement dans Outlook, et la trace de qui a fait quoi.
Ce que scamcanary n'est pas
NIS2 ne prévoit pas de certificat, et scamcanary ne rend pas votre organisation conforme à NIS2 ou au RGPD. La loi demande bien plus que de la formation : la gestion des risques, l'enregistrement auprès de l'ANSSI, la notification des incidents, la sécurité de vos fournisseurs. Nous nous occupons de la partie formation, et des preuves qu'elle a lieu.
Des preuves que votre auditeur peut lire
Un dossier imprimable pour n'importe quelle période, à un clic depuis Rapports et analyses, avec derrière lui un journal CSV de chaque e-mail d'entraînement, module terminé et politique acceptée.
- Rattaché aux articles 21(2)(g) et 20(2) de NIS2, et à l'ISO/IEC 27001
- Qui a suivi quel module, quand, et dans quelle version
- Les résultats des e-mails d'entraînement par niveau et par mois
- Si cela fonctionne : le taux de clics avant et après la formation
Des preuves pour votre propre audit, jamais un certificat. Vous et votre auditeur décidez de ce qui suffit.
Cybersécurité et protection des données, des mots de passe au rançongiciel. Un jeu, pas un diaporama.
Des modules gamifiés où vous vivez une situation et prenez la décision. Votre équipe y a accès dès le départ et gagne des points pour chaque module terminé. De nouveaux modules sont ajoutés régulièrement.
- D'abord l'histoire et votre choix, ensuite l'explication
- Accessible à tous, sans jargon
- Suivi de la progression par personne, comme preuve pour votre audit
Un besoin précis ? Nous le créons.
Nous adaptons les modules et les e-mails d'entraînement à votre secteur, vos systèmes ou vos procédures, ou créons quelque chose de nouveau. C'est sur devis, à petit prix, et gratuit à partir de 25 personnes avec un engagement annuel.
- Un module sur vos propres procédures
- Des e-mails d'entraînement avec vos propres systèmes et fournisseurs
- Un pays ou une langue que nous ne proposons pas encore
S'entraîner, c'est la meilleure défense.
Lancez-vous avec votre équipe dès aujourd'hui. La première série est prête en quelques minutes.
Commencer gratuitementUne plateforme, un prix. Sans engagement annuel obligatoire, sans carte bancaire.
* Les 14 premiers jours sont gratuits. Pour continuer ensuite, ajoutez vos coordonnées de paiement : vous payez alors le tarif correspondant à la taille de votre équipe. Sans elles, rien n'est prélevé.